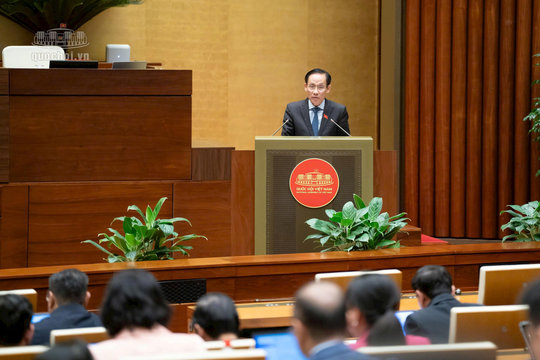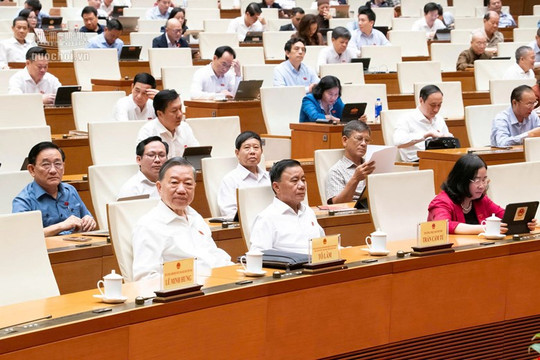

Chiều 20-11, với đa số đại biểu Quốc hội tán thành, Quốc hội đã thông qua Luật An ninh dữ liệu.
Luật có hiệu lực thi hành từ ngày 1-7-2027, trừ quy định tại khoản 2 Điều 27 về Hiệu lực thi hành.
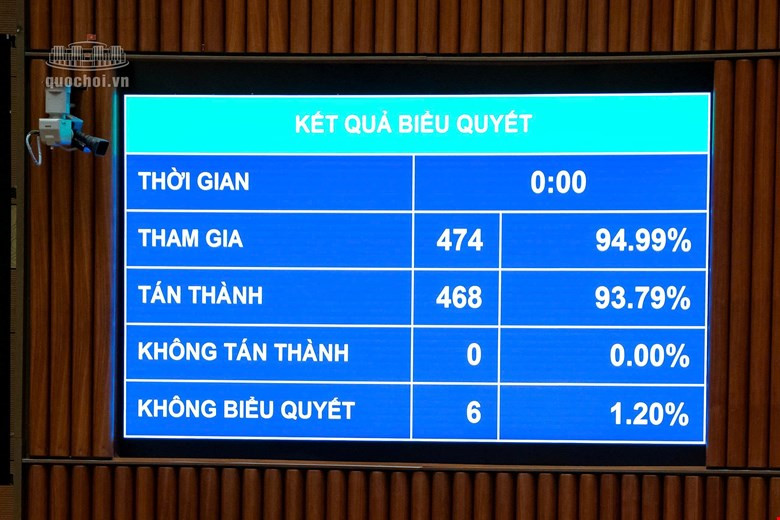
Luật quy định 11 nhóm hành vi bị nghiêm cấm, trong đó đáng chú ý là hành vi lợi dụng dữ liệu, thuật toán và hệ thống trí tuệ nhân tạo (AI) để thao túng thông tin; sử dụng trái phép dữ liệu chứa bí mật nhà nước, dữ liệu từ cấp độ 3 trở lên thuộc lĩnh vực quốc phòng, an ninh để huấn luyện mô hình AI. Luật đồng thời quy định phân dữ liệu thành 5 cấp độ rủi ro an ninh, làm căn cứ áp dụng các biện pháp bảo vệ tương ứng.
Luật nghiêm cấm các hành vi chiếm đoạt dữ liệu; mua bán, trao đổi, thu thập, truy cập, trích xuất, làm lộ, làm mất, làm sai lệch, xóa hoặc phá hủy dữ liệu trái phép; cản trở trái phép việc truy cập, xử lý dữ liệu.
Đáng chú ý, luật nghiêm cấm hành vi đầu độc dữ liệu, sử dụng dữ liệu độc hại; lợi dụng dữ liệu, thuật toán và hệ thống AI để thao túng thông tin nhằm xâm phạm an ninh quốc gia, trật tự, an toàn xã hội.
Một nội dung quan trọng khác là nghiêm cấm sử dụng trái pháp luật dữ liệu chứa bí mật nhà nước, dữ liệu từ cấp độ 3 trở lên thuộc lĩnh vực quốc phòng, an ninh để huấn luyện mô hình AI; chuyển giao trái pháp luật các dữ liệu này cho bên thứ ba.
Luật cũng nghiêm cấm việc lợi dụng hoạt động bảo vệ an ninh dữ liệu để truy cập, thu thập, khai thác, sử dụng dữ liệu trái pháp luật hoặc trục lợi; che giấu sự cố, rủi ro an ninh dữ liệu đã phát hiện mà theo quy định phải báo cáo, thông báo.
Các hành vi tiết lộ, chuyển giao trái pháp luật khóa mật mã, thông tin xác thực hoặc tham số an ninh làm suy giảm an ninh dữ liệu; cố ý cung cấp thông tin sai sự thật khi thực hiện nghĩa vụ bảo vệ an ninh dữ liệu; cố ý xác định cấp độ rủi ro thấp hơn quy định cũng thuộc nhóm hành vi bị nghiêm cấm.
Bên cạnh đó, luật nghiêm cấm sản xuất, kinh doanh, cung cấp, sử dụng công cụ, phần mềm, thiết bị được thiết kế hoặc chỉnh sửa chuyên dùng để xâm phạm an ninh dữ liệu hoặc chứa mã độc, tính năng ẩn, cổng hậu nhằm thu thập, trích xuất, phá hoại dữ liệu trái pháp luật.
Đối với lĩnh vực mật mã an ninh, các hành vi giả mạo sản phẩm mật mã an ninh; kinh doanh sản phẩm, dịch vụ không thuộc danh mục do Bộ Công an công bố; tiết lộ trái pháp luật thông tin về sản phẩm, giải pháp mật mã an ninh hoặc cơ quan, tổ chức, cá nhân sử dụng mật mã an ninh cũng bị nghiêm cấm.
Ngoài ra, luật nghiêm cấm vô hiệu hóa, can thiệp, xóa hoặc làm sai lệch trái phép nhật ký sự kiện an ninh, cơ chế kiểm soát truy cập, các biện pháp ngăn chặn sao chép, trích xuất dữ liệu trái phép và hành vi cản trở trái pháp luật việc thực hiện nhiệm vụ bảo vệ an ninh dữ liệu của cơ quan, người có thẩm quyền.
Cùng với việc xác định các hành vi bị nghiêm cấm, Điều 9 của luật quy định dữ liệu được phân loại thành 5 cấp độ rủi ro an ninh dữ liệu, căn cứ vào mức độ tổn hại đối với an ninh quốc gia, trật tự, an toàn xã hội, quyền và lợi ích hợp pháp của tổ chức, cá nhân, lợi ích công cộng khi xảy ra sự cố hoặc có hành vi xâm phạm an ninh dữ liệu.
Cụ thể, cấp độ 1 là mức không gây tổn hại hoặc tổn hại không đáng kể đến quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân. Cấp độ 2 là mức có thể làm gián đoạn hoạt động bình thường của cơ quan, tổ chức hoặc gây tổn hại đến quyền, lợi ích hợp pháp của tổ chức, cá nhân.
Ở cấp độ 3, sự cố hoặc hành vi xâm phạm dữ liệu có thể gây tổn hại nghiêm trọng, đặc biệt nghiêm trọng đến quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân; gây tổn hại hoặc tổn hại nghiêm trọng đến trật tự, an toàn xã hội, lợi ích công cộng hoặc gây tổn hại đến an ninh quốc gia.
Cấp độ 4 là mức có thể gây tổn hại đặc biệt nghiêm trọng đến trật tự, an toàn xã hội, lợi ích công cộng hoặc gây tổn hại nghiêm trọng đến an ninh quốc gia. Cấp độ 5 là mức cao nhất, có thể gây tổn hại đặc biệt nghiêm trọng đến an ninh quốc gia.
Chính phủ sẽ quy định chi tiết việc xác định cấp độ rủi ro an ninh dữ liệu; các trường hợp phải xác định lại cấp độ, cũng như biện pháp, trách nhiệm và nghĩa vụ bảo vệ an ninh dữ liệu tương ứng với từng cấp độ.
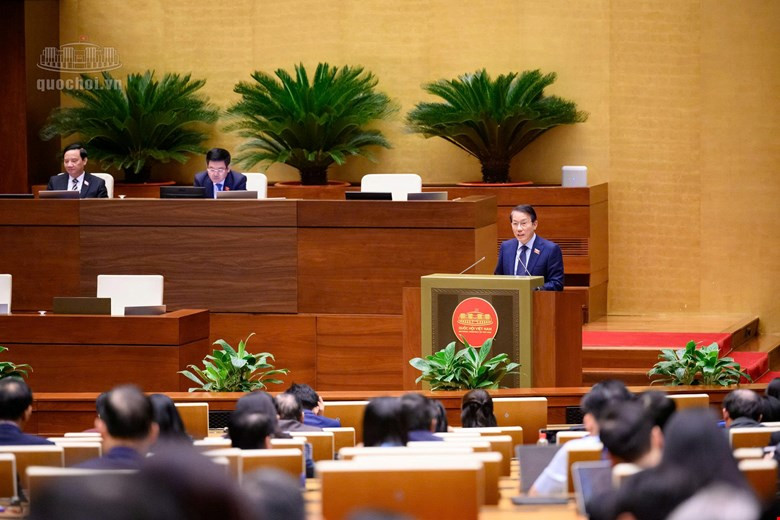
Trước khi Quốc hội thông qua, Ủy viên Bộ Chính trị, Bộ trưởng Bộ Công an, Đại tướng Lương Tam Quang thay mặt Chính phủ đã giải trình, làm rõ và chỉnh lý nhiều nội dung trong dự thảo Luật An ninh dữ liệu, tập trung vào phân loại, bảo vệ dữ liệu theo cấp độ rủi ro; phân định thẩm quyền giữa các cơ quan; bảo đảm tính thống nhất của hệ thống pháp luật và giảm chi phí tuân thủ.
Về phân loại, bảo vệ dữ liệu theo cấp độ rủi ro, Chính phủ cho biết dự thảo Luật xác định cấp độ rủi ro là căn cứ để áp dụng các biện pháp bảo vệ tương xứng, không đồng nhất và không thay thế việc phân loại dữ liệu cốt lõi, dữ liệu quan trọng theo pháp luật về dữ liệu. Đối với hệ thống thông tin xử lý đồng thời dữ liệu thuộc nhiều cấp độ, yêu cầu bảo vệ phải đáp ứng theo cấp độ cao nhất phát sinh.
Theo đó, Bộ Công an thẩm định an ninh dữ liệu đối với hệ thống thông tin lưu trữ, xử lý dữ liệu cấp độ 4, cấp độ 5 trên phạm vi toàn quốc. Bộ Quốc phòng thẩm định đối với hệ thống thông tin lưu trữ, xử lý dữ liệu quân sự, quốc phòng; Ban Cơ yếu Chính phủ thẩm định đối với hệ thống thông tin lưu trữ, xử lý dữ liệu thuộc Ban Cơ yếu.
Tổng Giám đốc: Nguyễn Thanh Liêm
Các Phó Tổng Giám đốc: Nguyễn Minh Đức, Nguyễn Thành Lợi, Nguyễn Kim Khiêm.
Liên hệ tòa soạn: dientu@hanoimoi.com.vn
Liên hệ quảng cáo: 0913.531.932 | Báo giá quảng cáo
Tổng đài Trung tâm Phát hành: 02439288772; 02432668039


(*) Không sao chép dưới mọi hình thức khi chưa có sự đồng ý bằng văn bản của Cơ quan Báo và Phát thanh, truyền hình Hà Nội.