
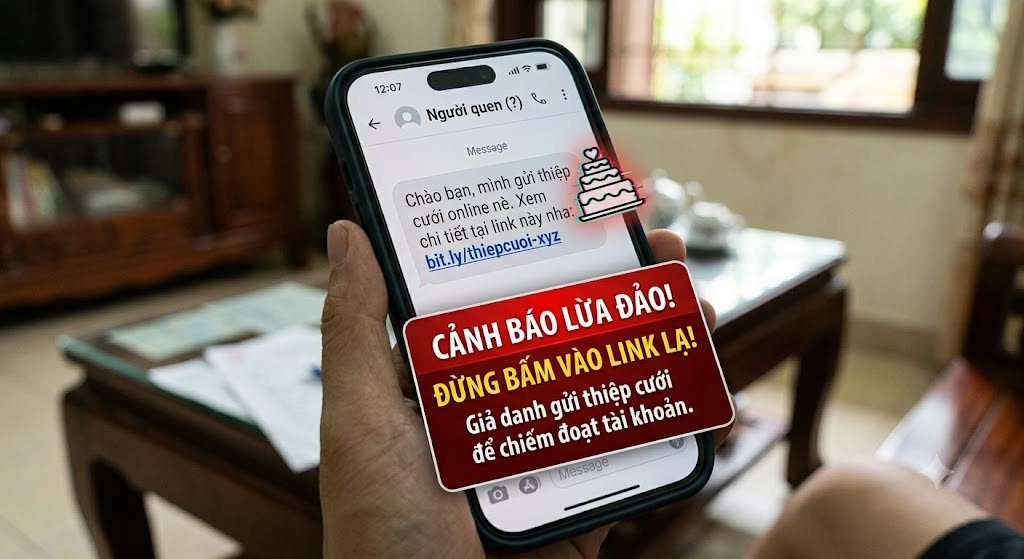
Theo Công an thành phố Hà Nội, gần đây, tội phạm công nghệ cao lợi dụng thói quen gửi thiệp cưới trực tuyến để phát tán đường link độc hại qua Facebook, Zalo. Khi người nhận nhấp vào link giả mạo, họ có thể bị đánh cắp tài khoản mạng xã hội, cài mã độc vào điện thoại và mất tiền trong tài khoản ngân hàng.
Theo đó, các website giả mạo thường yêu cầu người dùng đăng nhập lại, cung cấp mật khẩu, số điện thoại hoặc mã OTP để xem thiệp. Một số link còn dụ nạn nhân tải ứng dụng chứa mã độc, cấp quyền đọc tin nhắn, danh bạ và quyền trợ năng, qua đó theo dõi thao tác, đánh cắp mã OTP và thực hiện giao dịch ngân hàng.
Hành vi tạo website giả mạo, phát tán mã độc để xâm nhập trái phép thiết bị, tài khoản và chiếm đoạt tài sản có thể bị truy cứu trách nhiệm hình sự theo Điều 289 và Điều 290 Bộ luật Hình sự, với mức phạt cao nhất lên đến 20 năm tù, tùy tính chất, mức độ vi phạm và hậu quả.
Do đó, cơ quan Công an khuyến cáo, người dân thực hiện nguyên tắc “4 Không - 1 Luôn”: Không vội tin, không nhấn đường link lạ, không cung cấp thông tin bảo mật, không chuyển tiền hoặc cấp quyền truy cập khi chưa xác minh, luôn kiểm tra thông tin trước khi thao tác.
Người dân cần cảnh giác với tin nhắn có đường link lạ, cách xưng hô bất thường, gửi hàng loạt hoặc liên tục thúc giục nhấn link nhưng né tránh gọi điện, gọi video.
Tuyệt đối không nhập mật khẩu, mã OTP hay thông tin ngân hàng vào website để xem thiệp; không cài tệp ứng dụng ngoài kho chính thống hoặc cấp quyền trợ năng cho ứng dụng không rõ nguồn gốc. Nên bật xác thực hai yếu tố cho tài khoản mạng xã hội và gọi trực tiếp cho người gửi để xác minh.
Nếu nghi ngờ đã lộ thông tin, cần ngắt kết nối mạng thiết bị, liên hệ ngân hàng để khóa tài khoản khẩn cấp, đổi mật khẩu bằng thiết bị an toàn khác và lưu giữ bằng chứng để trình báo cơ quan công an gần nhất.
Tổng Giám đốc: Nguyễn Thanh Liêm
Các Phó Tổng Giám đốc: Nguyễn Minh Đức, Nguyễn Thành Lợi, Nguyễn Kim Khiêm.
Liên hệ tòa soạn: dientu@hanoimoi.com.vn
Liên hệ quảng cáo: 0913.531.932 | Báo giá quảng cáo
Tổng đài Trung tâm Phát hành: 02439288772; 02432668039


(*) Không sao chép dưới mọi hình thức khi chưa có sự đồng ý bằng văn bản của Cơ quan Báo và Phát thanh, truyền hình Hà Nội.