
Thảo luận tại tổ về dự án Luật An ninh dữ liệu chiều 26-10, các đại biểu Quốc hội Đoàn thành phố Hà Nội tập trung góp ý vào các quy định nhằm bảo đảm tính thống nhất với Luật Thủ đô năm 2026, phân định rõ thẩm quyền, tránh chồng chéo pháp luật và tạo thuận lợi cho hoạt động khai thác dữ liệu.
Rõ thẩm quyền quyết định thử nghiệm có kiểm soát
Đại biểu Quốc hội Đỗ Đức Hồng Hà cảnh báo nguy cơ xung đột thẩm quyền, tạo ra vùng chồng lấn thể chế giữa dự thảo Luật An ninh dữ liệu với Luật Thủ đô và Luật Dữ liệu, nhất là trong cơ chế thử nghiệm có kiểm soát và quản trị, khai thác dữ liệu số quy định tại Điều 3 và khoản 8 Điều 5.
Theo đại biểu, dự thảo cần làm rõ thẩm quyền quyết định thử nghiệm có kiểm soát, tránh ảnh hưởng đến cơ chế đặc thù đã được quy định tại Luật Thủ đô. Trong đó, bảo đảm thẩm quyền của HĐND thành phố Hà Nội trong quy định tiêu chí, điều kiện, trình tự thử nghiệm và thẩm quyền của UBND thành phố trong quyết định cho phép thử nghiệm, tạm thời không áp dụng một số quy định pháp luật trong phạm vi thử nghiệm theo luật định.
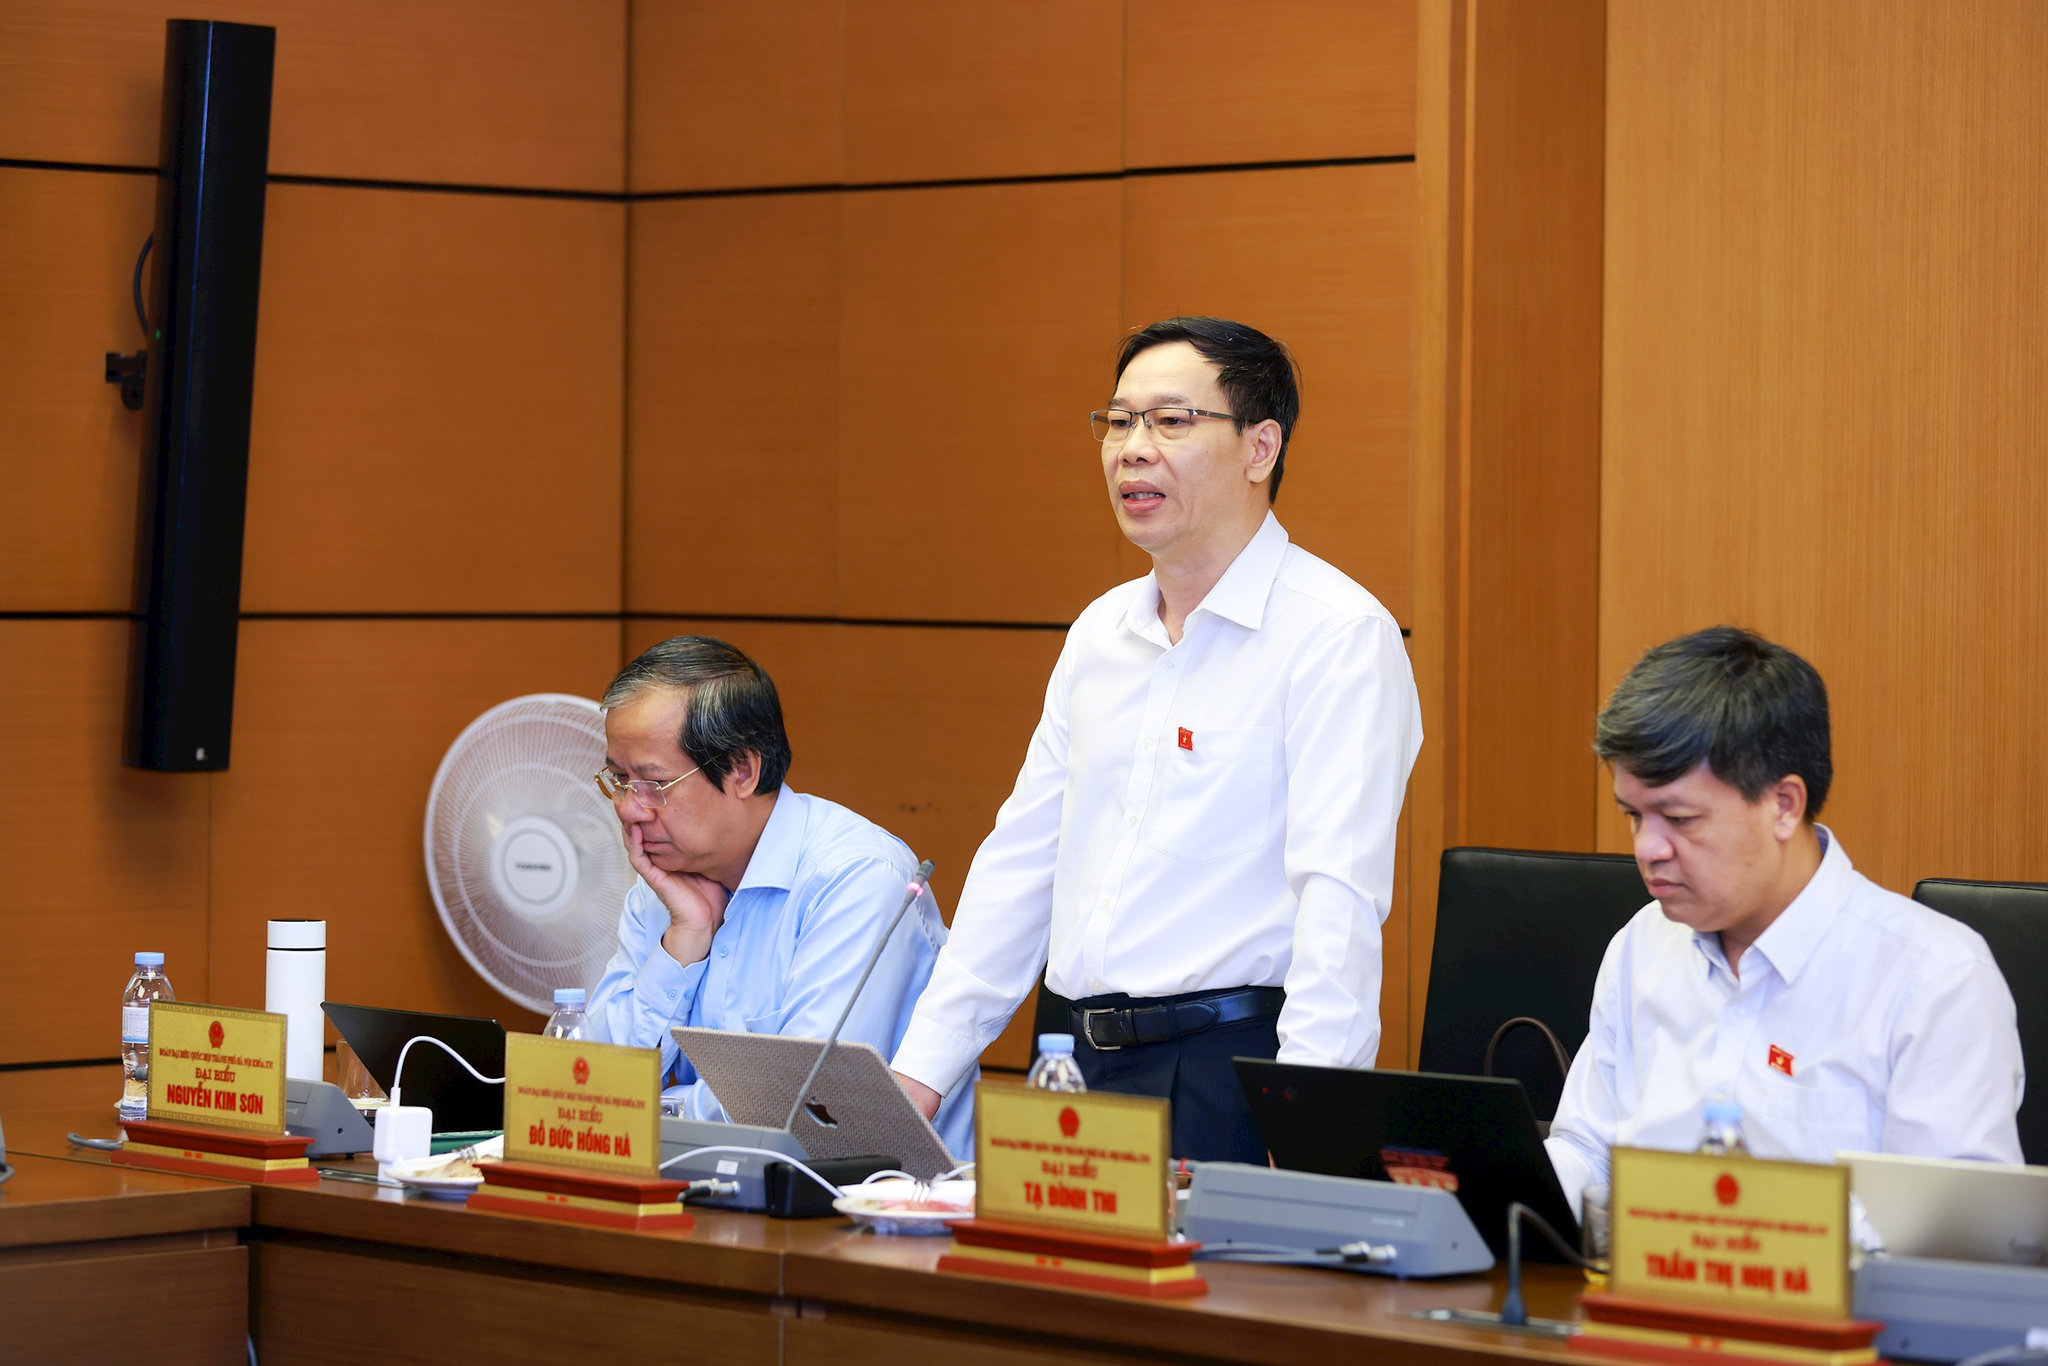
Đại biểu cũng lưu ý, quy tắc ưu tiên áp dụng Luật An ninh dữ liệu có thể ảnh hưởng đến quyền chủ động của Thủ đô trong quản trị dựa trên dữ liệu số, chia sẻ dữ liệu công - tư và ban hành tiêu chuẩn, quy chuẩn kỹ thuật địa phương.
Để khắc phục, đại biểu Đỗ Đức Hồng Hà đề xuất bổ sung khoản 3 Điều 3 theo hướng quy định rõ: Tại Hà Nội, việc thử nghiệm có kiểm soát công nghệ, giải pháp, dịch vụ, mô hình dữ liệu mới; cơ chế chia sẻ dữ liệu công - tư; việc ban hành và áp dụng tiêu chuẩn, quy chuẩn kỹ thuật an ninh dữ liệu được thực hiện theo Luật Thủ đô và văn bản thi hành. Trường hợp Luật An ninh dữ liệu có cơ chế, chính sách ưu đãi hoặc điều kiện thuận lợi hơn thì áp dụng theo quy định của luật này.
Quy định thống nhất nghĩa vụ của từng nhóm chủ thể
Đại biểu Quốc hội Lê Nhật Thành cho biết, dự thảo Luật đã được thiết kế nghĩa vụ theo đúng nguyên tắc tương xứng với cấp độ rủi ro, và phần lớn các tổ chức, doanh nghiệp sẽ không phải gánh thêm thủ tục mới.
Đại biểu đề nghị hoàn thiện dự thảo Luật theo hướng quy định rõ, thống nhất nghĩa vụ và trách nhiệm của từng nhóm chủ thể, bảo đảm dễ hiểu, dễ áp dụng. Các quy định cần bảo đảm bình đẳng giữa doanh nghiệp trong nước và doanh nghiệp nước ngoài cung cấp dịch vụ tại Việt Nam, đồng thời xác định rõ trách nhiệm, thời hạn và đầu mối thực hiện, nhất là đối với các nền tảng, nhà cung cấp dịch vụ xuyên biên giới.
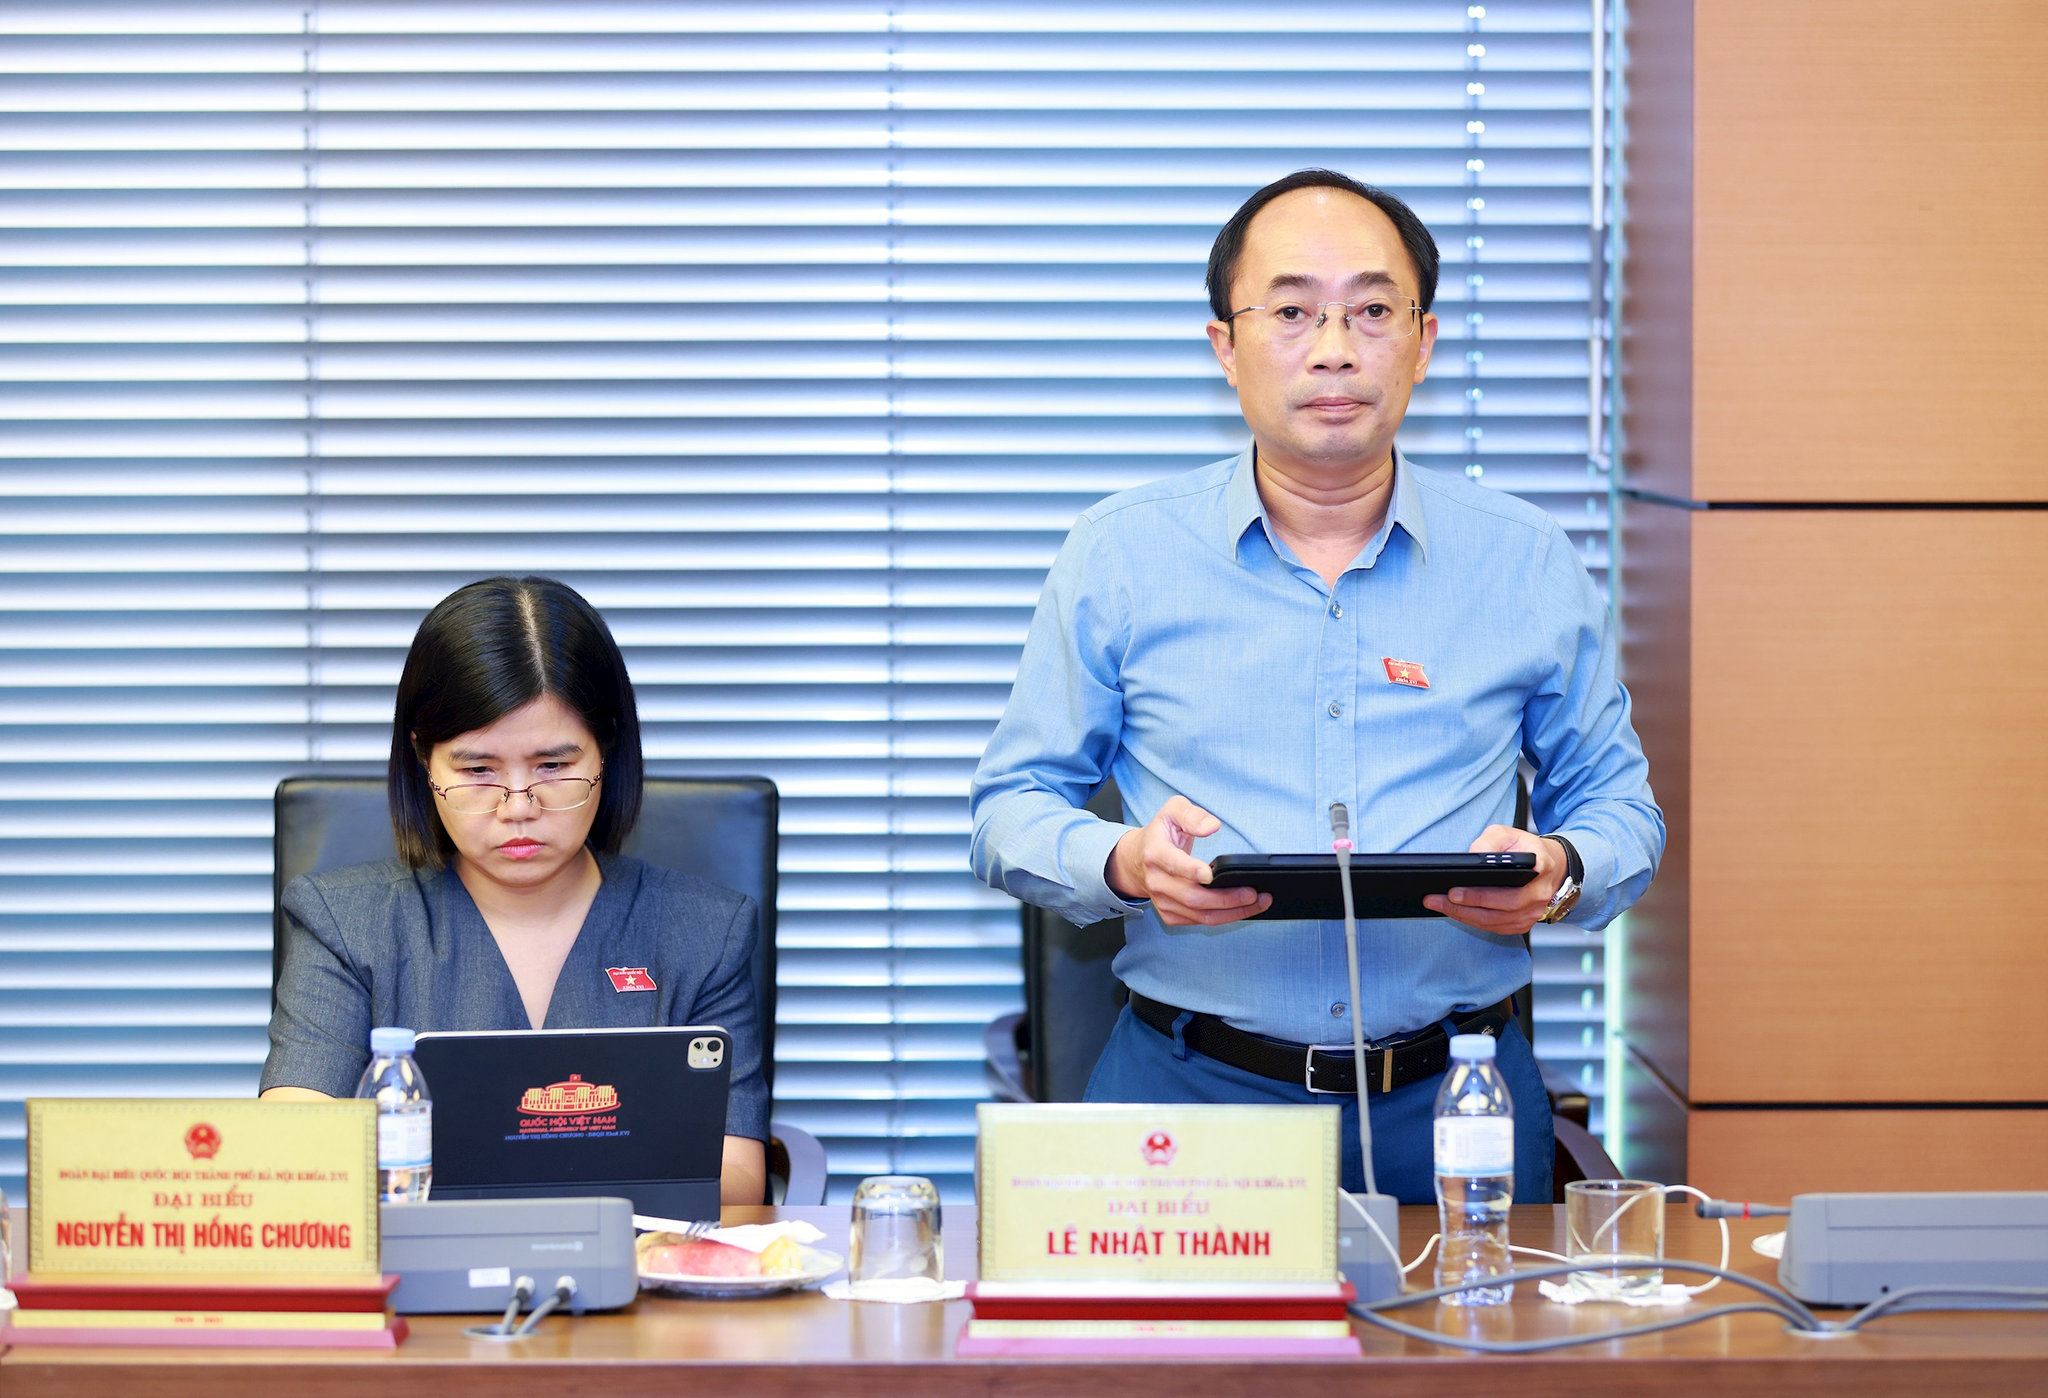
Đại biểu cũng kiến nghị thống nhất việc áp dụng Luật An ninh dữ liệu với Luật An ninh mạng, Luật Dữ liệu và pháp luật về bảo vệ dữ liệu cá nhân, tránh chồng chéo, phát sinh các quy trình, thủ tục song song không cần thiết.
Về phân loại dữ liệu, đại biểu Đỗ Đức Hồng Hà cho rằng cần khắc phục sự chồng chéo trong tiêu chí xác định cấp độ rủi ro đối với dữ liệu cốt lõi tại Điều 8 và cơ chế đơn phương áp đặt cấp độ rủi ro tại khoản 9 Điều 8.
Đại biểu đề xuất quy định dữ liệu thuộc danh mục dữ liệu cốt lõi do Thủ tướng Chính phủ ban hành phải được bảo đảm an ninh từ cấp độ 4 trở lên; đồng thời giao Chính phủ quy định chi tiết tiêu chí kỹ thuật phân vùng, phân đoạn quản lý an ninh đối với loại dữ liệu này.
Đối với trường hợp cơ quan chuyên trách quyết định cấp độ rủi ro khi chủ quản dữ liệu chưa thực hiện yêu cầu xác định lại, đại biểu đề nghị bổ sung cơ chế tham vấn hội đồng chuyên gia độc lập nếu có bất đồng. Trong thời gian giải quyết khiếu nại, khởi kiện, chủ quản dữ liệu được áp dụng biện pháp giám sát tăng cường tạm thời theo cấp độ hiện có, không bị tạm dừng vận hành hệ thống nếu chưa có nguy cơ xảy ra sự cố an ninh dữ liệu gây hậu quả đặc biệt nghiêm trọng tức thời.
Góp ý về các hành vi bị nghiêm cấm tại Điều 6, đại biểu Lê Nhật Thành đề nghị rà soát quy định về hành vi lợi dụng hoạt động bảo vệ an ninh dữ liệu để truy cập, thu thập, khai thác, sử dụng dữ liệu trái pháp luật hoặc trục lợi.
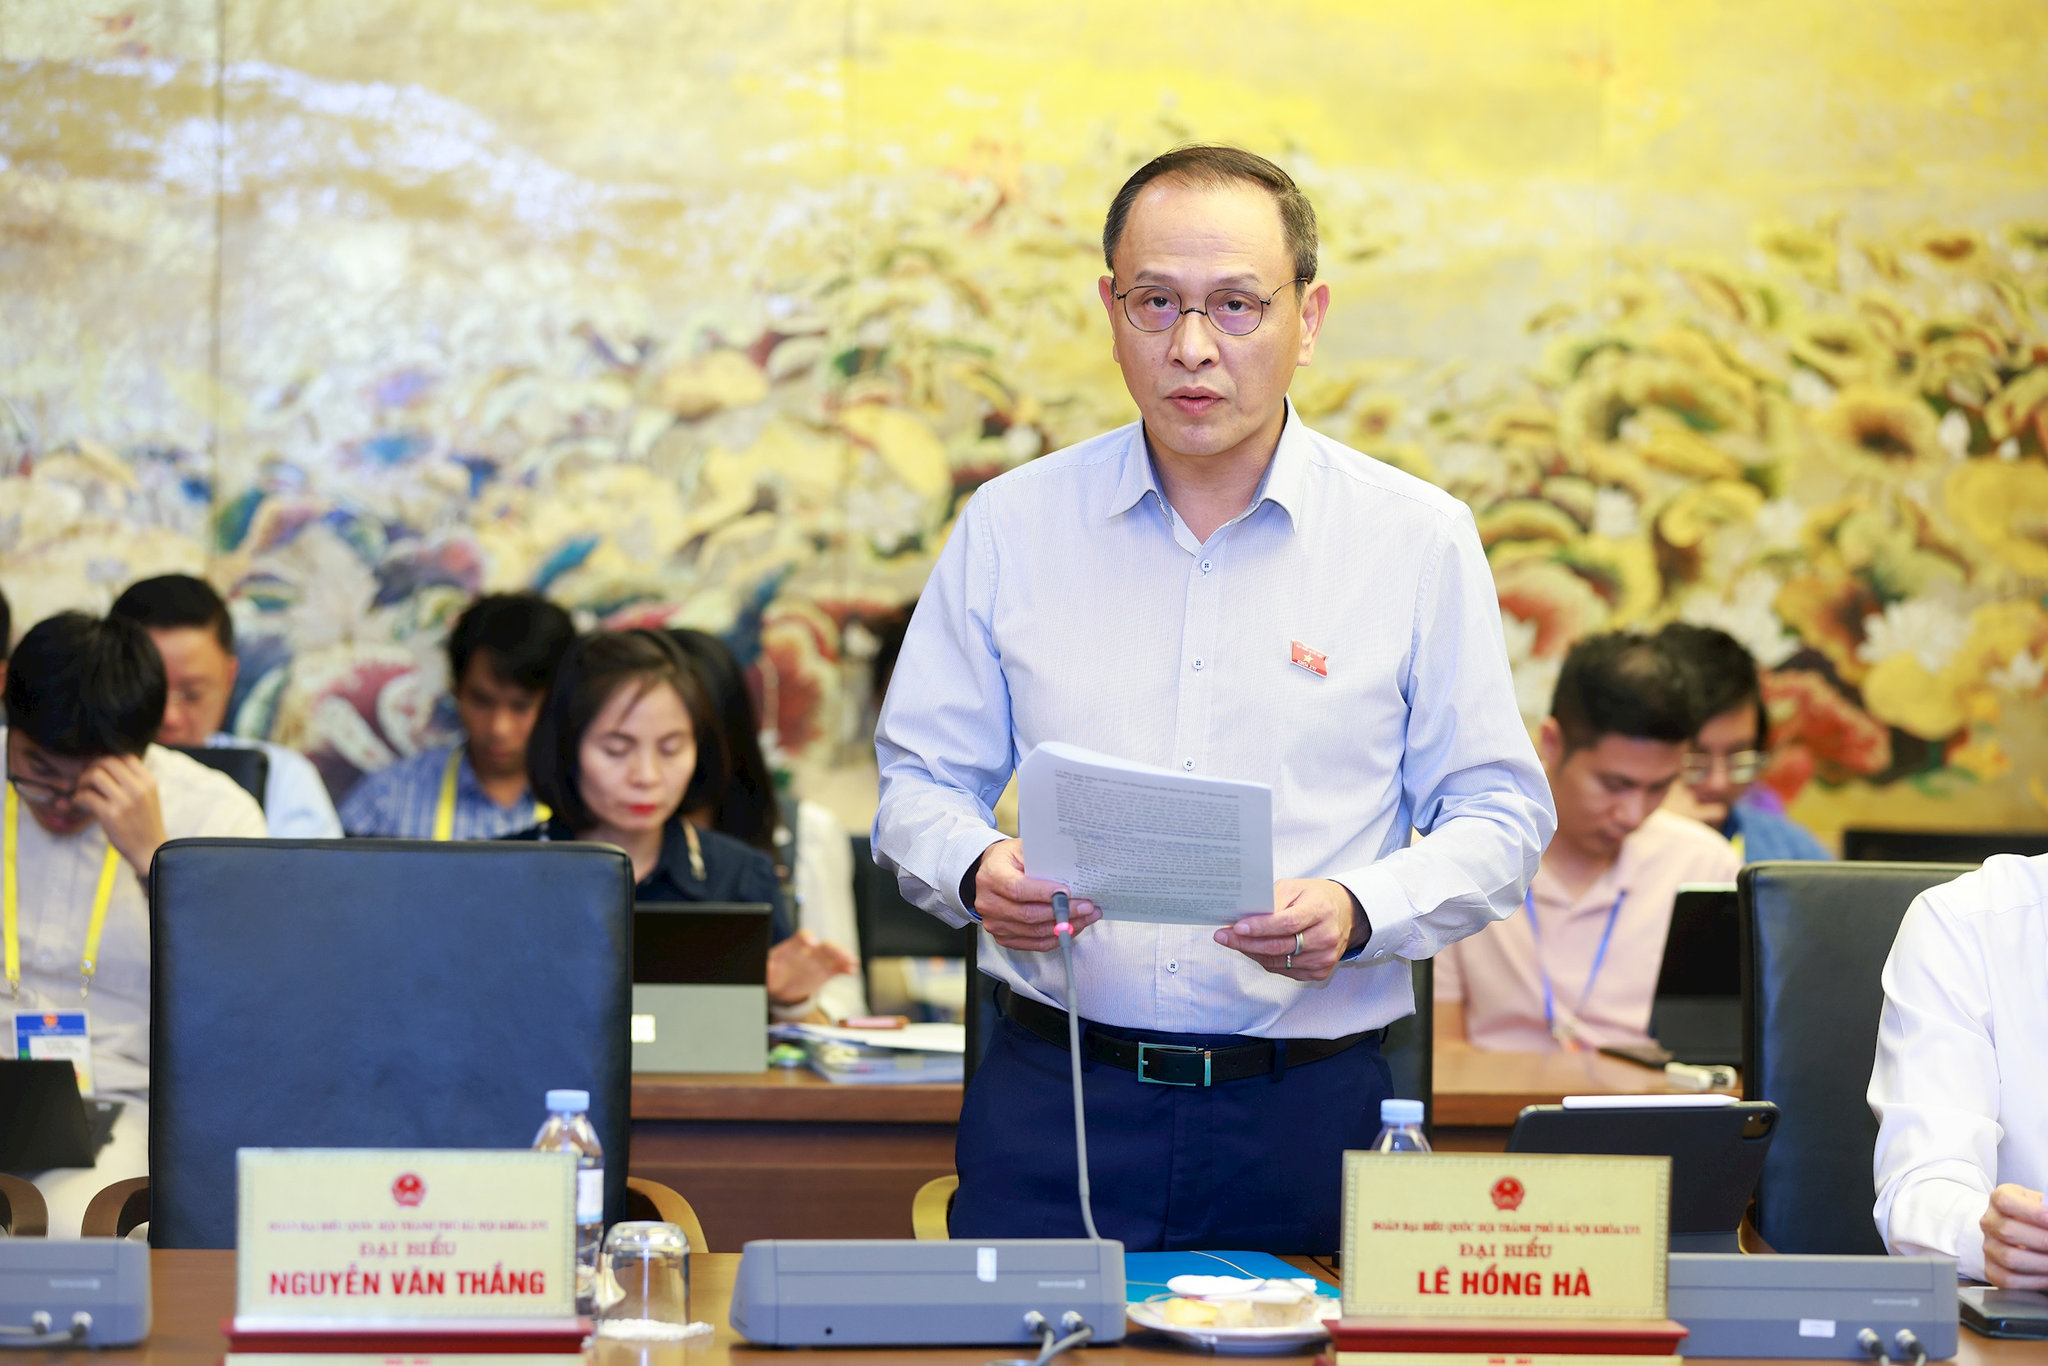
Đại biểu cho rằng, cần quy định cụ thể cơ chế giám sát và xử lý trường hợp cơ quan nhà nước, người thực thi công vụ vi phạm. Đây là cơ sở để bảo đảm quy định được thực thi thực chất, ngăn ngừa lạm quyền trong hoạt động bảo vệ an ninh dữ liệu.
Từ thực tiễn hoạt động hàng không, đại biểu Lê Hồng Hà đề nghị bổ sung quy định đặc thù về cung cấp thông tin hành khách, tổ bay và dữ liệu hàng hóa cho cơ quan có thẩm quyền nước ngoài theo điều ước quốc tế, pháp luật hàng không quốc tế hoặc yêu cầu bắt buộc của quốc gia nơi tàu bay đi, đến, quá cảnh. Quy định này nhằm giúp các hãng hàng không Việt Nam thực hiện nghĩa vụ khai thác quốc tế, tránh nguy cơ vi phạm quy định về cung cấp dữ liệu.
Về chuyển dữ liệu xuyên biên giới, đại biểu Lê Hồng Hà kiến nghị tách riêng trường hợp chuyển dữ liệu phục vụ giao kết, thực hiện hợp đồng vận chuyển hàng không với các mục đích khác; đồng thời đơn giản hóa thủ tục đối với hoạt động thường xuyên, ổn định và được kiểm soát về an ninh, an toàn.
Tổng Giám đốc: Nguyễn Thanh Liêm
Các Phó Tổng Giám đốc: Nguyễn Minh Đức, Nguyễn Thành Lợi, Nguyễn Kim Khiêm.
Liên hệ tòa soạn: dientu@hanoimoi.com.vn
Liên hệ quảng cáo: 0913.531.932 | Báo giá quảng cáo
Tổng đài Trung tâm Phát hành: 02439288772; 02432668039


(*) Không sao chép dưới mọi hình thức khi chưa có sự đồng ý bằng văn bản của Cơ quan Báo và Phát thanh, truyền hình Hà Nội.