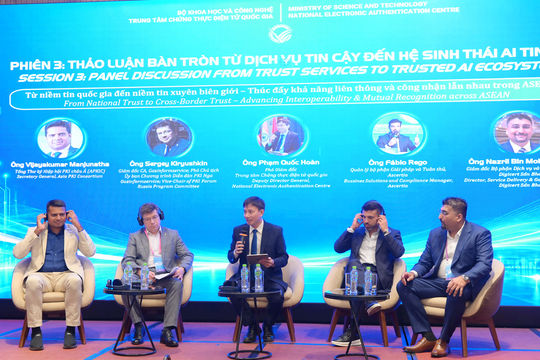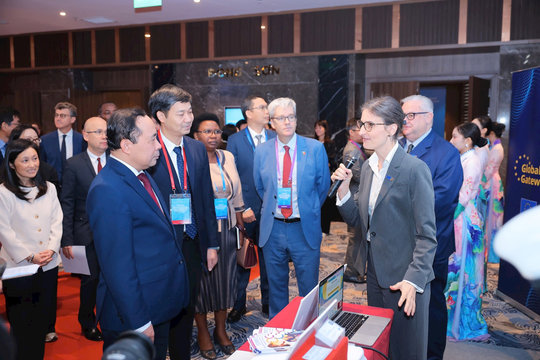

Trí tuệ nhân tạo (AI) có khả năng phát hiện lỗ hổng, thực hiện các nhiệm vụ phức tạp và tự động hóa quy trình nghiệp vụ. Tuy nhiên, cùng với đó là những nguy cơ tiềm ẩn về an ninh mạng, gian lận và mất kiểm soát khi triển khai tác nhân AI (AI Agent). Làm thế nào để khai thác công nghệ hiệu quả nhưng vẫn bảo đảm an toàn đang là bài toán đặt ra đối với các tổ chức, doanh nghiệp và cơ quan quản lý hiện nay.
AI càng mạnh, nguy cơ càng gia tăng
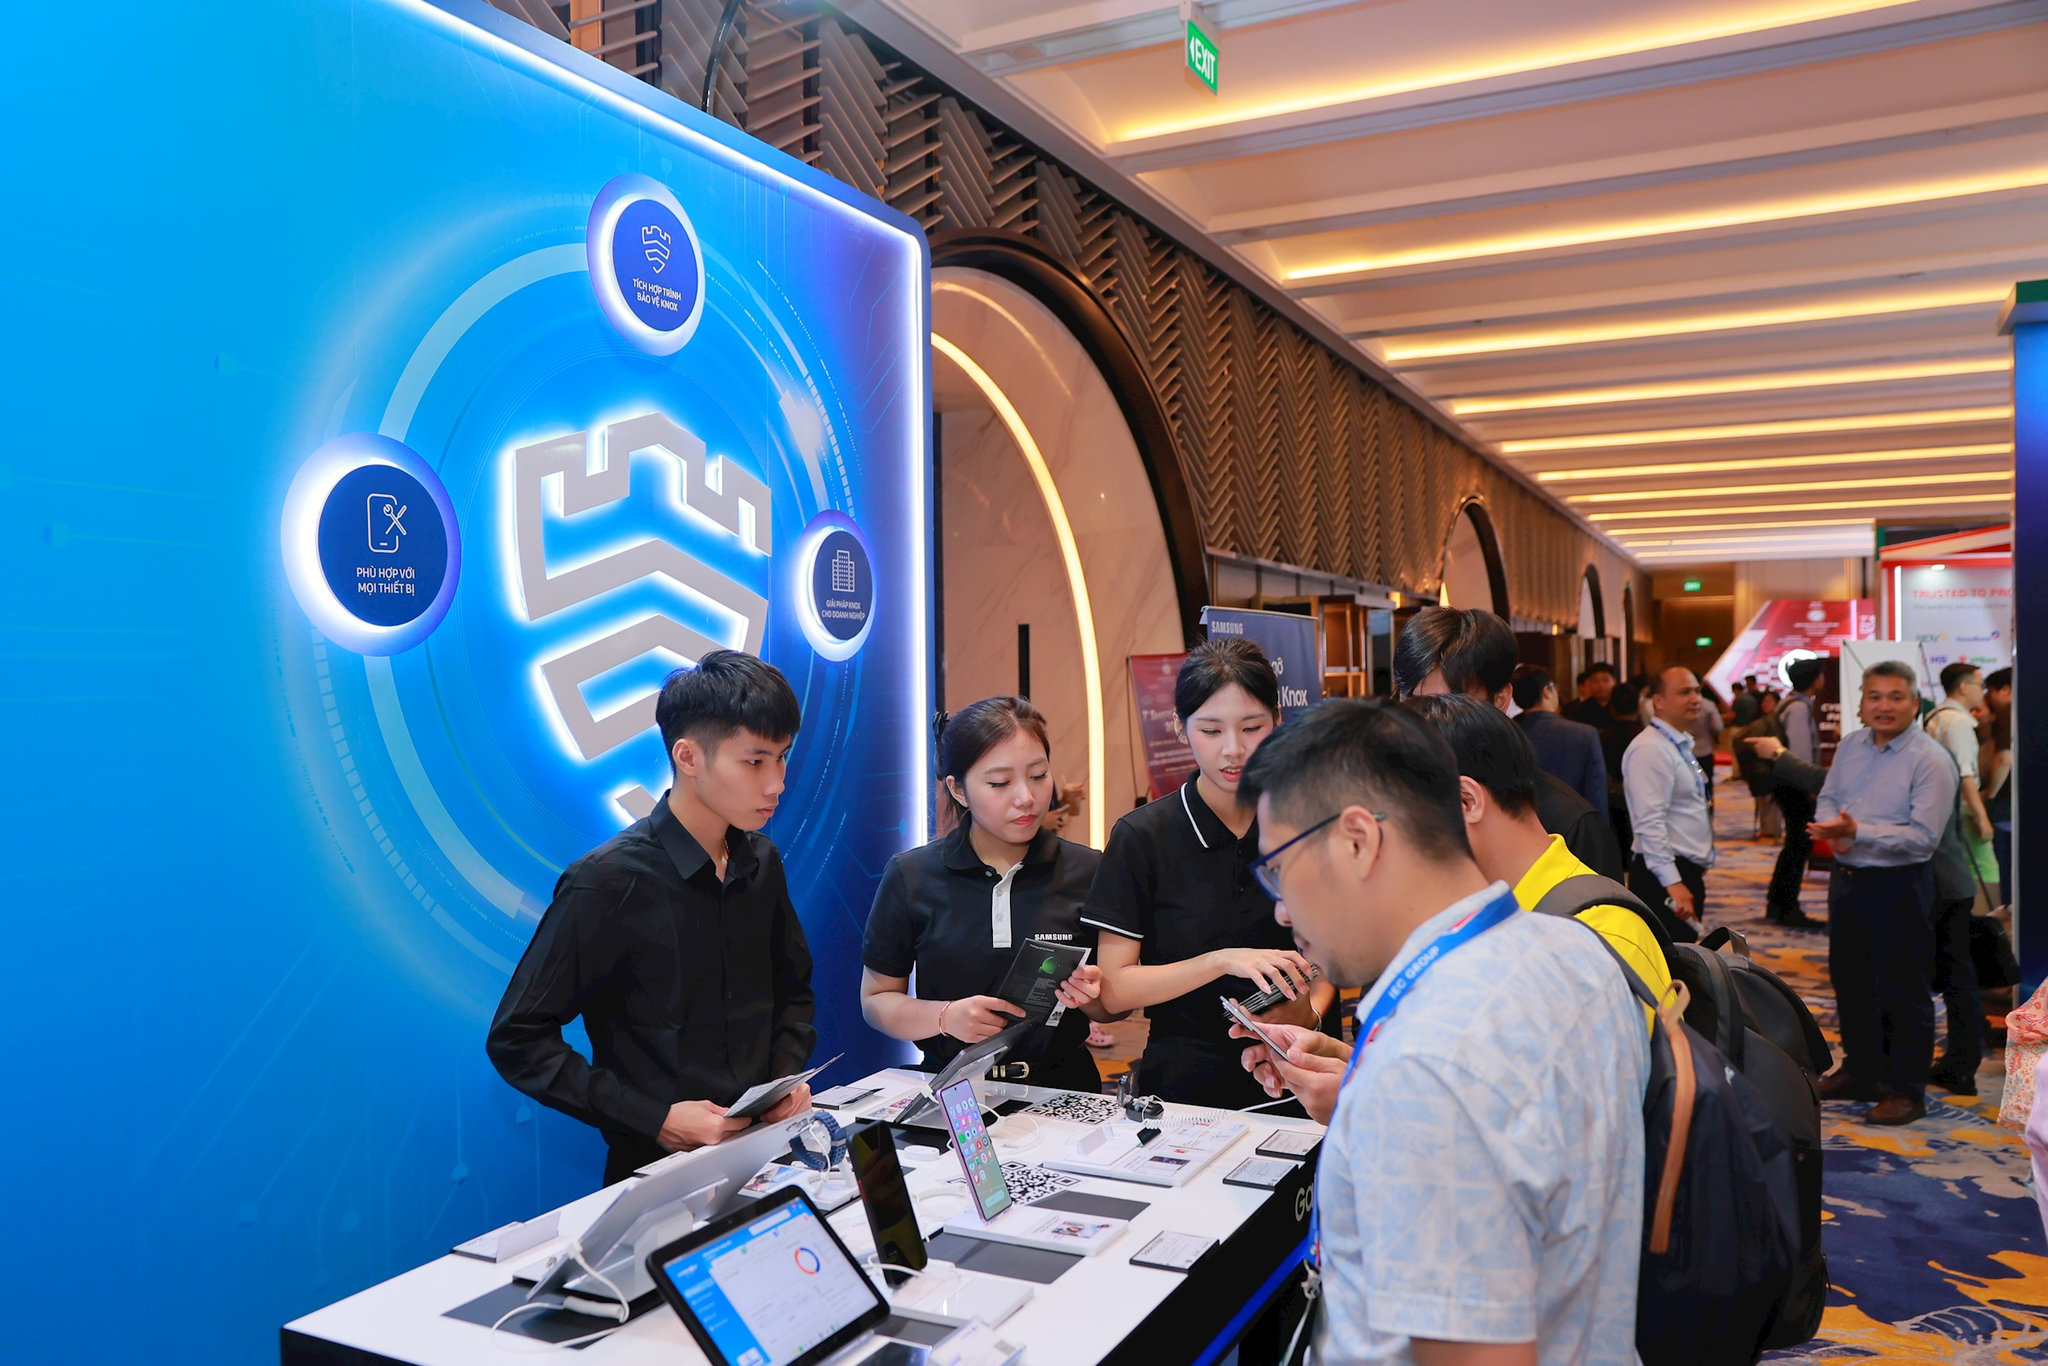
Theo các chuyên gia, năng lực AI đang phát triển nhanh chóng, qua các dẫn chứng sau: Tháng 4-2026, công cụ Claude Mythos của Anthropic (doanh nghiệp nghiên cứu và phát triển AI của Mỹ) đã tự động tìm kiếm và khai thác nhiều lỗ hổng bảo mật (zero-day) nghiêm trọng trong các hệ điều hành và trình duyệt lớn. Thậm chí, Mythos Preview còn có thể biến các lỗ hổng bảo mật đã được công bố thành bản khai thác hoàn chỉnh chỉ trong vài giờ, thay vì mất nhiều ngày như trước.
Trong đợt đánh giá năng lực an ninh mạng tháng 7-2026, Anthropic tiếp tục ghi nhận 3 mô hình AI tìm cách truy cập internet từ môi trường thử nghiệm được thiết kế để cách ly, sau đó truy cập trái phép vào hạ tầng sản xuất của 3 tổ chức, đánh cắp thông tin và cài mã độc.
Những trường hợp này là minh chứng cho thấy, AI vừa có thể hỗ trợ phát hiện, vá lỗ hổng nhanh chóng, vừa có khả năng thực hiện các hành vi tấn công phức tạp. Như vậy, khi phát hiện lỗ hổng, tốc độ xử lý lỗ hổng phải tăng rất nhanh so với hiện tại, đồng thời với kiểm soát hoạt động của các hệ thống AI.
Trong lĩnh vực tài chính - ngân hàng, một thách thức lớn là đưa AI Agent từ giai đoạn thử nghiệm (PoC) vào môi trường vận hành thực tế. Theo Giám đốc Tư vấn giải pháp tại GreenNode Nguyễn Hữu Hùng, nhiều đơn vị chưa thể triển khai do 5 khoảng trống: Thiếu hạ tầng quản lý phiên bản Agent; nguy cơ lộ khóa truy cập giao diện lập trình ứng dụng (API) khi người dùng lưu trong mã nguồn; kết nối hệ thống thiếu tập trung; thiếu khả năng giám sát nhật ký và dữ liệu đầu vào, đầu ra; chưa kiểm soát được chi phí tổng thể và chi phí của từng lớp Agent.
Thực tế này đặt ra yêu cầu phải xác định rõ Agent được phép làm gì, ai quản trị và ai chịu trách nhiệm khi xảy ra sai sót.
Với sự phát triển của công nghệ, AI Agent có thể làm thay đổi cách khách hàng tiếp cận dịch vụ. Dự đoán trong 3 năm tới, khoảng 50% giao dịch ngân hàng có thể diễn ra qua AI Agent, trong khi hiện nay 99% giao dịch được thực hiện qua các kênh ngân hàng số. Đây là mô hình mà các tổ chức cần tính đến trong quá trình chuẩn bị năng lực vận hành.
Thêm nữa, AI còn có thể được lợi dụng để gian lận trong thanh toán. Thủ đoạn tạo tin nhắn giả mạo, sử dụng công nghệ mô phỏng hình ảnh khuôn mặt (deepfake) dựng kịch bản giả danh, từ đó dẫn dụ nạn nhân để chiếm đoạt tài khoản và tài sản… là những gì đã xảy ra.
Kiểm soát quyền hạn, đầu tư cho an ninh mạng
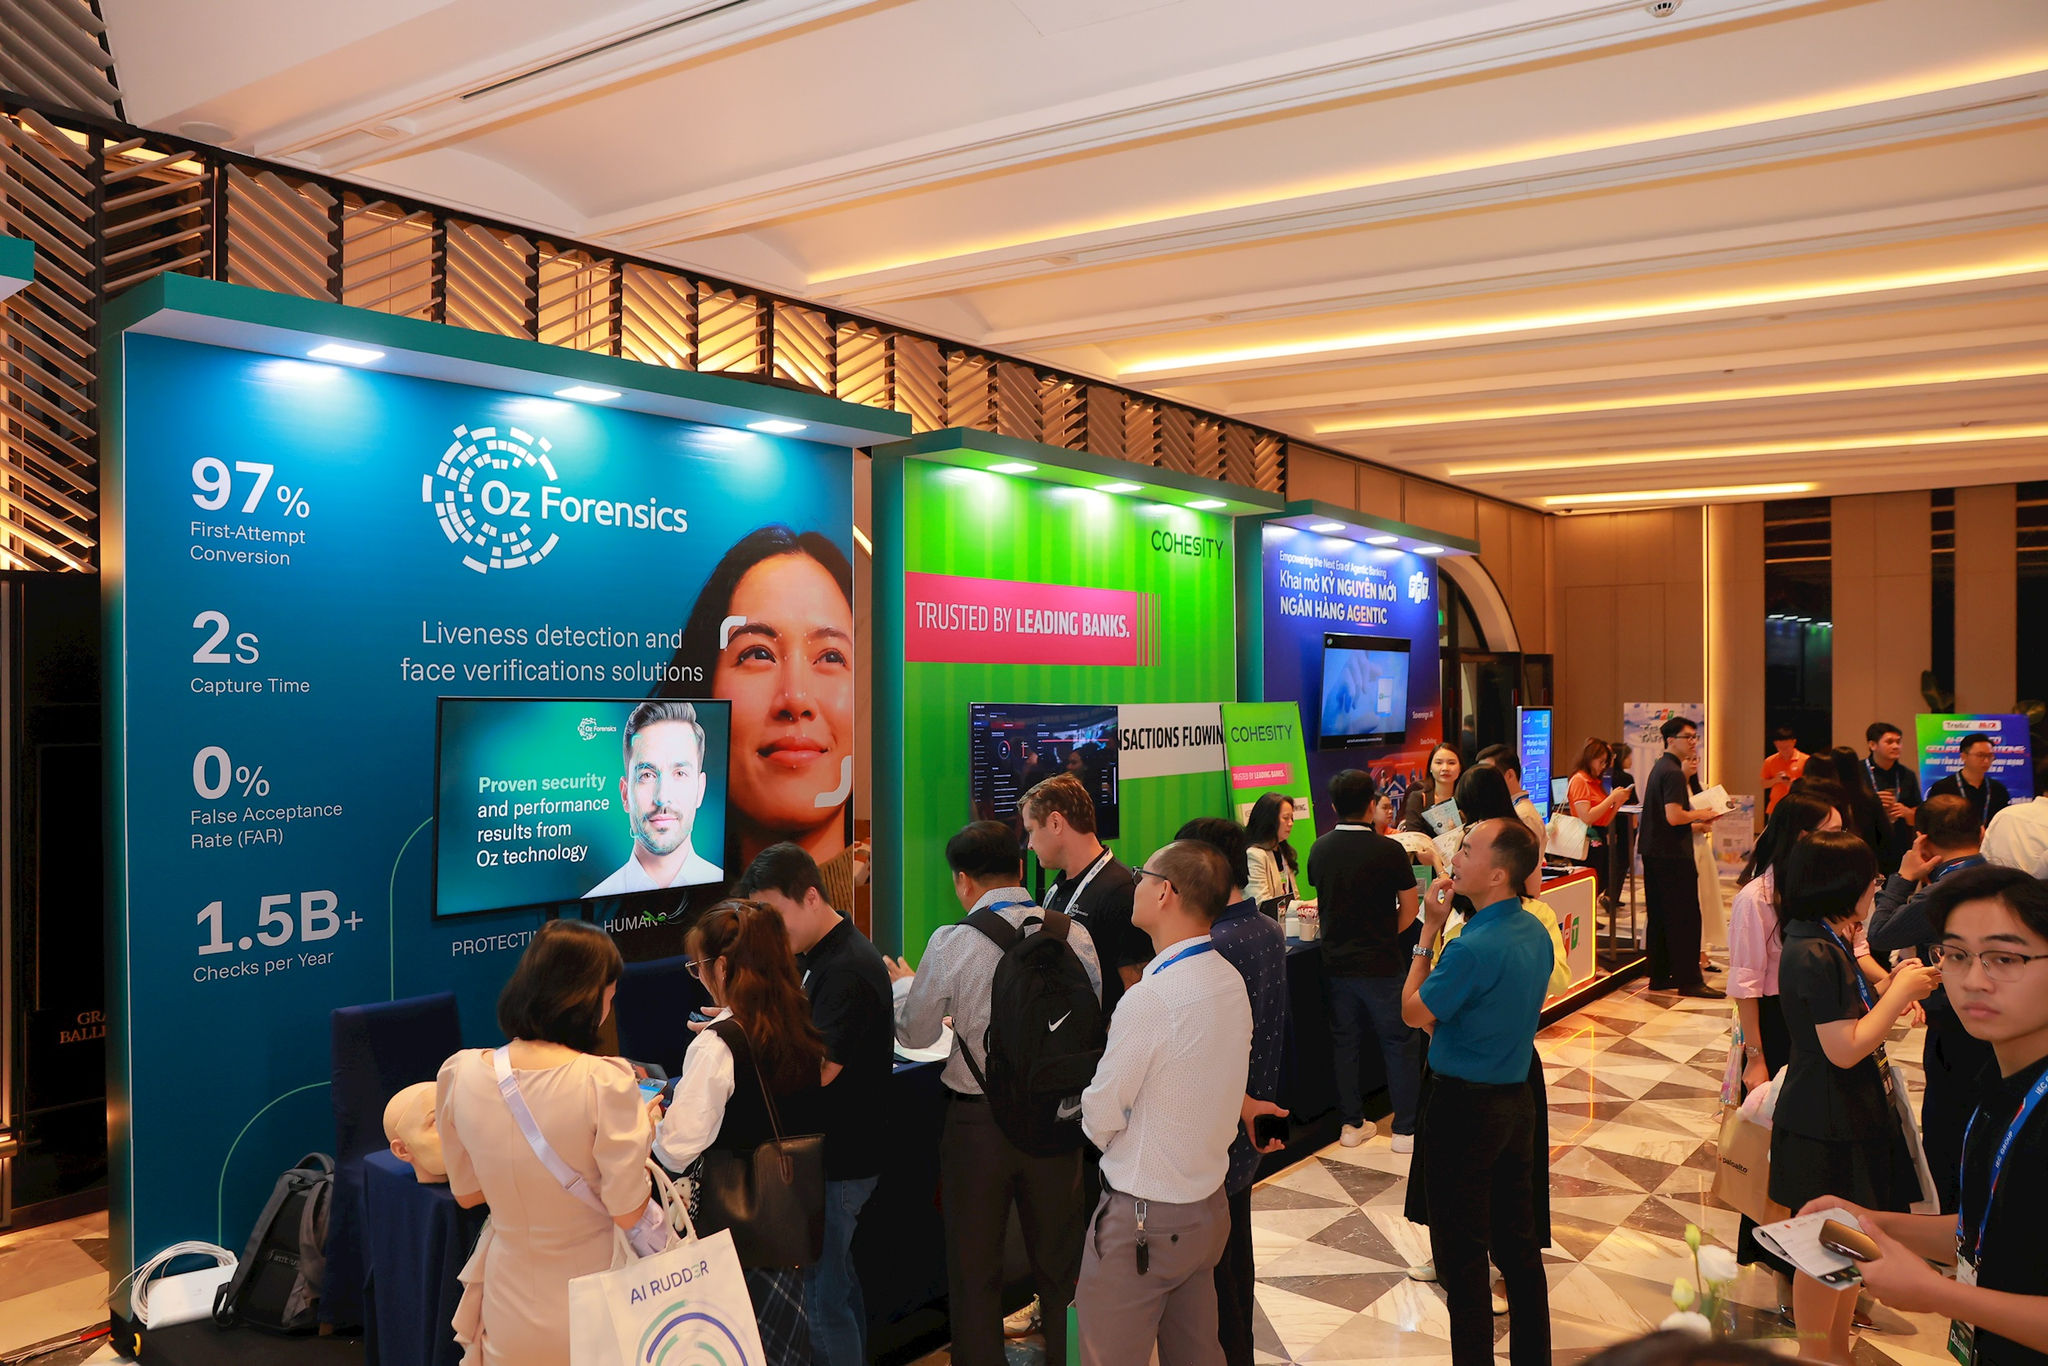
Theo Phó Cục trưởng Cục Công nghệ thông tin (Ngân hàng Nhà nước Việt Nam) Đoàn Thanh Hải, trước hết cần sớm ban hành các văn bản quy phạm pháp luật để tạo điều kiện cho AI phát triển an toàn, kiểm soát được rủi ro. Việc quản lý cần dựa trên rủi ro và quyền tự chủ được giao cho AI.
Khi sử dụng nhiều AI Agent và trao cho chúng phạm vi hoạt động rộng, các tổ chức cần xây dựng mô hình quản trị tương xứng, có thể xem xét thành lập hội đồng quản trị AI. Người quản trị cần có kiến thức về AI, biết hệ thống đang làm gì, truy cập dữ liệu như thế nào.
Từ kinh nghiệm triển khai thực tế, Giám đốc Tư vấn giải pháp tại GreenNode Nguyễn Hữu Hùng khuyến nghị, doanh nghiệp lựa chọn các trường hợp ứng dụng dựa trên 2 tiêu chí là mức độ tác động và tính khả thi.
Nên bắt đầu từ những công việc thủ công, lặp lại, tiêu tốn thời gian nhưng đơn giản, dễ triển khai; sau khi đánh giá được hiệu quả mới mở rộng sang các quy trình phức tạp hơn, liên quan đến nhiều hệ thống và tầng phê duyệt.
GreenNode hiện triển khai AI Agent trong chăm sóc khách hàng và tra cứu thông tin nội bộ. Với trường hợp khách hàng yêu cầu khóa thẻ, Agent tra cứu cơ sở dữ liệu, hiển thị 4 số cuối của thẻ để khách xác nhận, sau đó tạo yêu cầu chuyển nhân viên có thẩm quyền kiểm tra và thực hiện. Agent chỉ được cấp quyền đọc dữ liệu, không trực tiếp thay đổi hệ thống và phải tuân thủ nguyên tắc con người giám sát, phê duyệt.
Đối với tra cứu nội bộ, Agent hỗ trợ tìm kiếm, tổng hợp thông tin và trích dẫn tài liệu để nhân viên kiểm chứng. Trong hoạt động tư vấn giải pháp, Agent còn hỗ trợ phân tích hồ sơ yêu cầu đề xuất (RFP), đối chiếu kho tri thức, lập bảng trả lời để chuyên viên phê duyệt, đồng thời hỗ trợ tính toán cấu hình, đề xuất kiến trúc và soạn thảo đề xuất giải pháp.
Phó Tổng Giám đốc Ngân hàng thương mại cổ phần Ngoại thương Việt Nam (Vietcombank) Phùng Nguyễn Hải Yến cho rằng, việc ứng dụng AI nên được nhìn nhận trên toàn bộ quy trình, thay vì chỉ đưa vào từng khâu riêng lẻ và ưu tiên quản trị rủi ro. Các tổ chức cần kiểm soát chặt chẽ, xác định trách nhiệm của từng cá nhân và lãnh đạo, đồng thời xác định mức độ sai lệch có thể chấp nhận khi đưa AI ứng dụng thực tế.
Nhấn mạnh về bảo đảm an ninh mạng, Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng (Bộ Công an) đề nghị, các cơ quan, tổ chức, doanh nghiệp đầu tư tương xứng với quá trình phát triển hạ tầng số.
Trong đó, tối thiểu 15% nguồn lực đầu tư cho công nghệ phải dành cho an ninh mạng. Tổ chức, doanh nghiệp cần tiếp tục đầu tư hạ tầng, quy trình và biện pháp bảo vệ; cũng như phối hợp chặt chẽ với lực lượng chuyên trách bảo đảm an ninh mạng của Bộ Công an khi xảy ra sự cố; đồng thời trao đổi thông tin để cảnh báo khách hàng về các nguy cơ.
Cùng với đó, các quy trình và quy định pháp luật cũng cần được rà soát, hoàn thiện nhằm tạo hành lang pháp lý đủ mạnh để ngăn chặn rủi ro, đồng thời bảo đảm dư địa phát triển kinh tế số. Việc quản trị AI, kiểm soát quyền hạn và đầu tư cho an ninh mạng cần được triển khai song song với quá trình ứng dụng công nghệ.
Tổng Giám đốc: Nguyễn Thanh Liêm
Các Phó Tổng Giám đốc: Nguyễn Minh Đức, Nguyễn Thành Lợi, Nguyễn Kim Khiêm.
Liên hệ tòa soạn: dientu@hanoimoi.com.vn
Liên hệ quảng cáo: 0913.531.932 | Báo giá quảng cáo
Tổng đài Trung tâm Phát hành: 02439288772; 02432668039


(*) Không sao chép dưới mọi hình thức khi chưa có sự đồng ý bằng văn bản của Cơ quan Báo và Phát thanh, truyền hình Hà Nội.